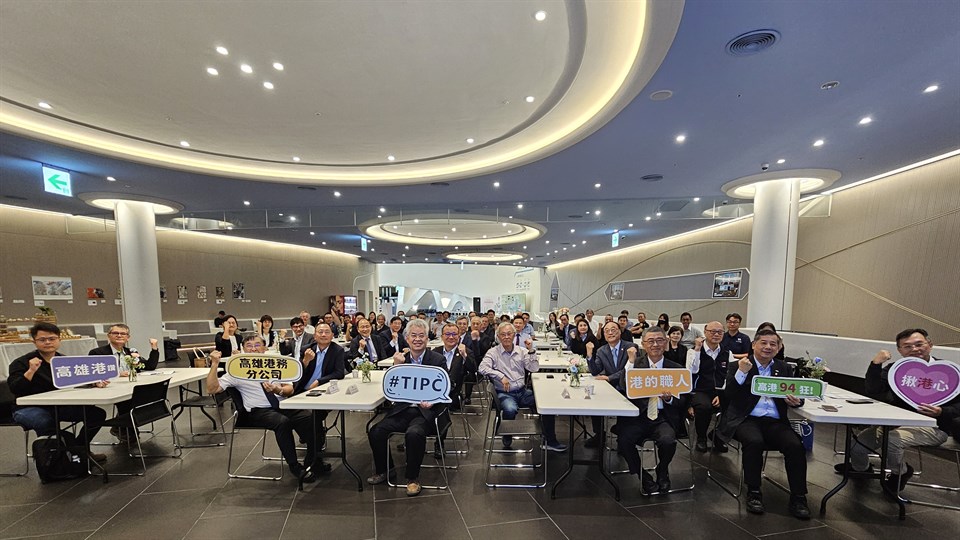
2025年績效與亮點(G)
- 無客戶隱私受侵害之客訴案件
- 2025 年資訊使用管理稽核稽核共提列8 項建議事項;辦理6 家委外廠商個資稽核,並提列5項建議事項
- 為控管出租場域之資安風險,已將資安規範納入契約範本。
- 通過第三方驗證,取得ISO 27001:2022 國際資安認證。
- 資通安全長主持1 次管理審查會,達成ISMS(IS-TW-04-003) 有效性量測表各項指標。
- OT 系統管理員及直屬主管參加「交通領域工業控制系統資安職能地圖共同課程」共53 人,取得證書人數為53 人,達成率100%。
- 各港港埠業務座談會蒐集之議題皆無發生資訊洩漏、失竊或遺失客戶資料事件
- 航商業者無重大客訴,共舉辦11 場座談會、完成19 項安全議題回應
- 行銷獎勵平台改版:優化技術架構並讓手機或電腦皆能順暢瀏覽,透過獎勵流程數位化提升資訊透明度及行政效率,顯著優化用戶操作體驗。
- TPnet:響應政策,即時因應最新規定,將電子發票資料交換標準(MIG) 升級至4.1 版。
- 依據2025 年「旅客服務中心/ 通關服務站環境性別友善滿意度調查」,旅客對於旅客中心場站之整體滿意度平均分數為4.47 分( 滿分為5 分)。
對應SDGs
- SDG9【SDG 9.C】
- SDG17【SDG 17.17】
管理方針
涵蓋之重大議題
- 資訊安全與客戶隱私
- 客戶服務品質
政策
- 資訊架構【政策】
- 客戶服務與意見管理
管理評量機制
- 資安風險管理
- 客戶服務與意見管理
資訊架構
政策
尊重客戶隱私,對於客戶資料蒐集、處理及運用等,皆遵循2023年頒布的「個人資料保護法」及2018年頒布的「資通安全管理法」,並致力於維護資訊環境之安全以保護客戶資料安全,持續強化港務公司資通安全防護能力及建立完整之資通安全政策,設立資安專職人員,並組織資通安全管理委員會,另於2025年通過ISO 27001:2022轉版認證,落實ISO 27001國際資通安全標準,持續精進資通安全管理制度,並有效落實內控機制,以盡客戶隱私保護之責任。本公司資通安全情勢定期檢視與通報,每季向總經理報告,每半年向董事會報告。
港務公司資通安全政策
-
落實程序管理
-
遵循法規規範
-
預防重於應變
-
確保資通安全
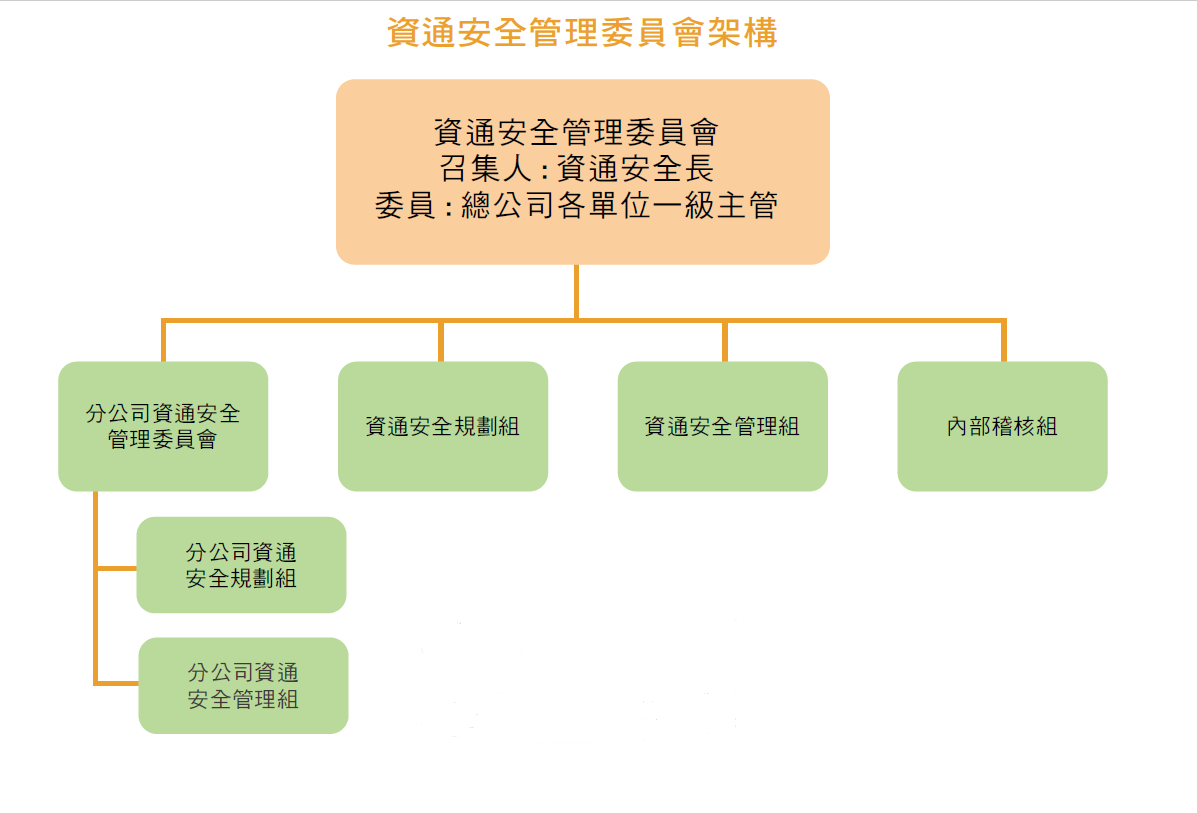
港務公司資通安全管理委員會架構
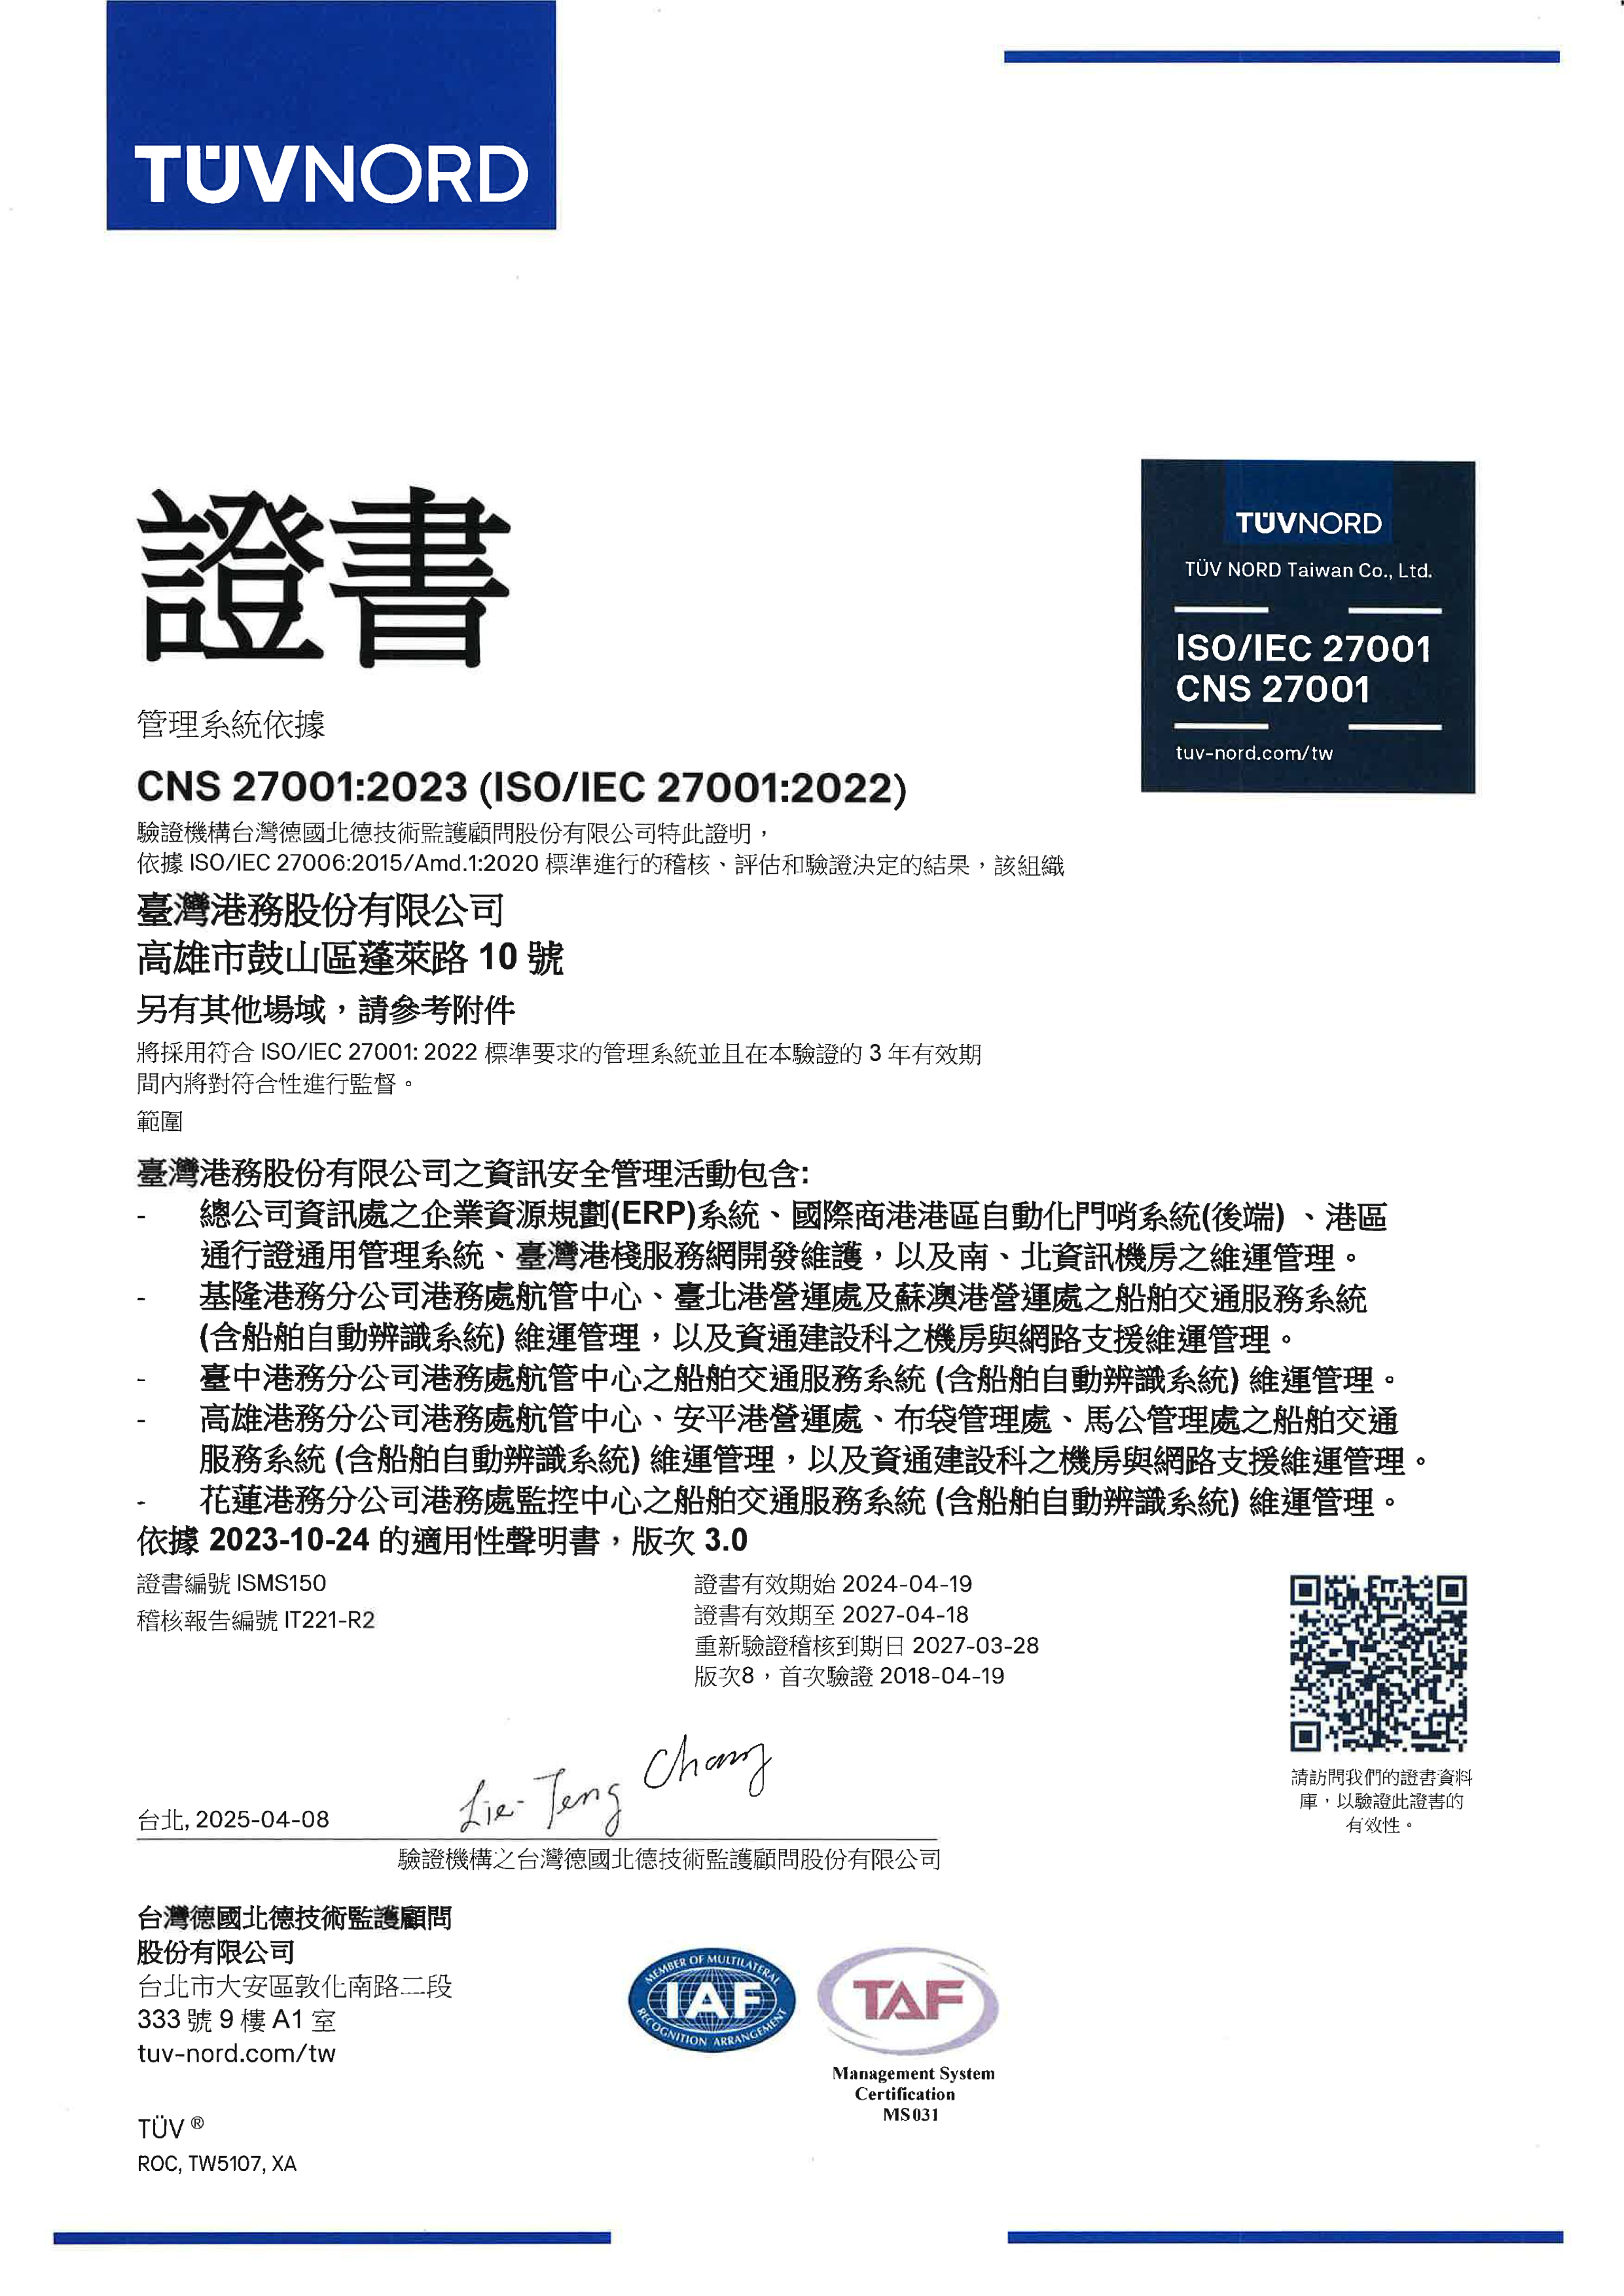
港務公司2025年取得ISO 27001:2022轉版證書
資安風險管理
港務公司依據ISO 27001標準,每年進行內外部稽核,由資通安全長召開年度管理審查會,檢視資安指標執行情形,並擬定次年度目標,確保系統持續改善。
作為「資通安全管理法」特定非公務機關,港務公司依法納管,若違反第二十或二十一條規定,將由交通部處以罰鍰。為降低港區資安風險,自2022年起已將相關資安規範納入場域租賃契約範本,加強承租方資安責任。
針對電子化作業,本公司依 ISMS 標準每年辦理資產盤點與風險評鑑,針對風險值超出可接受範圍者,訂定風險處理計畫並執行,以降低潛在衝擊,強化客戶資料與交易隱私保護。2025年評鑑結果均在可接受範圍內,且全年無侵犯客戶隱私之投訴。
港務公司訂有委外資通安全條款,作為內部辦理資通訊設備、軟體或資通服務等採購作業之依循,條款中明確規範廠商應遵守港務公司各項資安規定如下:
|
事件發生時間點 |
因應措施 |
|
廠商知悉隱私資料有外洩疑慮等資安事件後 |
應於指定時間內通知港務公司並處理完成 |
|
廠商如執行業務需進入港務公司機房或連線內部網路 |
須依規定填列申請表單,並由港務公司專人陪同或監控相關活動。 |
|
廠商人員於支援業務時所獲知資訊,非經港務公司授權 |
不得對第三方透露 |
|
雙方委託關係終止或解除時 |
廠商應確認已返還、移交、刪除或銷毀履行契約而持有之資料,充分保護客戶隱私。 |
港務公司設立之「全球資訊網」亦依循隱私權政策,讓瀏覽網頁者能夠安心使用本網站的各項服務與資訊,在網站活動時,所涉及的個人資料蒐集、運用與保護,網站有義務保護申請人隱私,非經本人同意不會自行修改或刪除任何個人資料及檔案,提供瀏覽網頁者之資訊安全保護。
資安教育訓練
港務公司依據「資通安全管理法」辦理資通安全教育訓練,來強化資安防護意識,2025年針對資安專職人員、資訊人員及一般同仁(含主管)分別執行不同時數之專業與通識課程,訓練完成率達100%。2025年無發生經實證之資訊洩漏、失竊或遺失客戶資料事件。
客戶意見管理
港務公司秉持「加強業者互動、政策溝通」之原則,透過追蹤管理客戶意見、確保資安防護與定期召開港埠座談會,落實服務品質與顧客健康安全管理。2025年航商業者無重大客訴,共舉辦11場座談會、19項顧客的健康與安全議題,已完成回應。依據2025年「旅客服務中心/通關服務站環境性別友善滿意度調查」,旅客對於旅客中心場站之整體滿意度平均分數為4.47分(滿分為5分)。
本公司重視客戶隱私保護,客戶資料之蒐集、處理及運用均遵循「個人資料保護法」及相關資通安全管理規範,全年未發生客戶資料洩漏或遺失事件,資安監管亦隨主管機關指導滾動式調整。針對港棧業務申辦及計費等電子化服務,本公司由資訊處及資訊安全管理委員會訂定資安政策並建置相關管理機制,以確保客戶交易資料與隱私安全。